




Как провести аудит ИТ-инфраструктуры компании и найти слабые места
Стабильность бизнес-процессов во многом зависит от состояния ИТ-инфраструктуры. Сбои серверов, устаревшее программное обеспечение, проблемы с резервным копированием или недостаточная защита сети могут приводить к простоям и финансовым потерям. Выявить подобные риски до того, как они повлияют на работу компании, позволяет ИТ-аудит.
Что входит в аудит ИТ-инфраструктуры
ИТ-аудит представляет собой комплексную проверку оборудования, программного обеспечения, сетевых ресурсов и связанных с ними процессов. Его задача — определить, насколько существующая инфраструктура соответствует текущим потребностям бизнеса, требованиям безопасности и планам развития.
Перед началом проверки необходимо сформулировать ее цели. Например, компании может потребоваться оценка надежности системы, поиск причин регулярных сбоев, проверка информационной безопасности или анализ расходов на программное обеспечение.
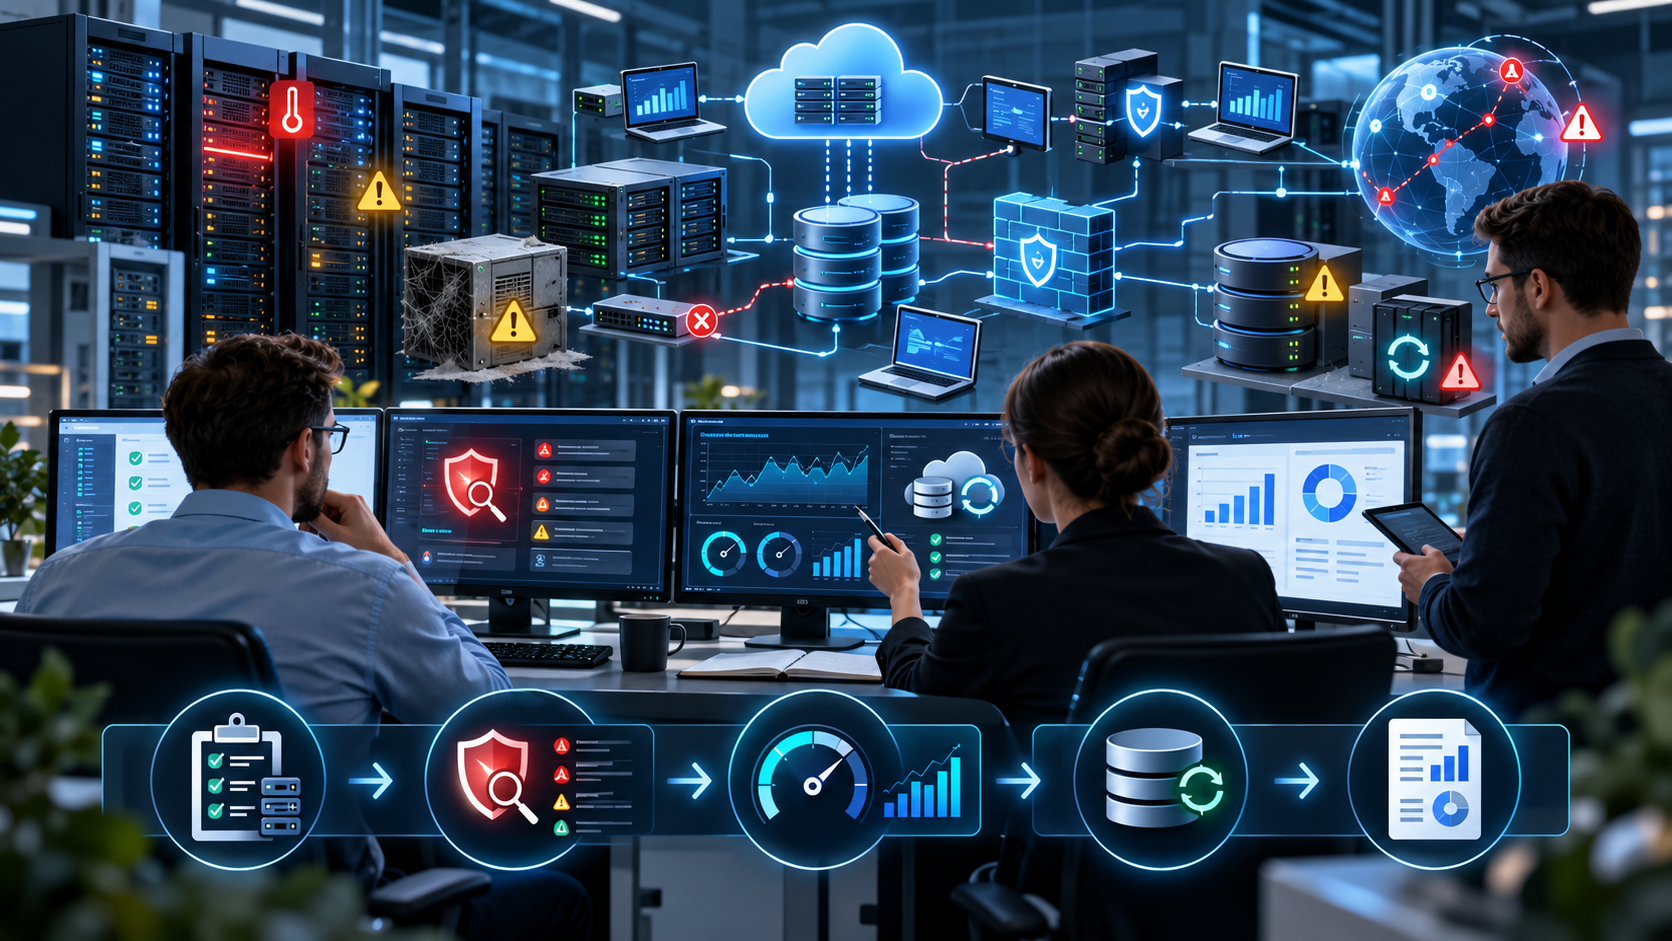
После этого специалисты собирают сведения о действующей инфраструктуре: изучают техническую документацию, проводят инвентаризацию серверов, компьютеров, сетевого оборудования и ПО, беседуют с системными администраторами и пользователями. Важно получить реальную картину, поскольку документация не всегда отражает изменения, которые происходили в системе в последние годы.
Как обнаружить проблемные участки
Следующий этап — анализ собранных данных. Проверяется производительность серверов и рабочих станций, состояние сети, баз данных, систем хранения и резервного копирования. Одновременно оцениваются используемые лицензии, права доступа и актуальность программных продуктов.
Для компаний со сложной инфраструктурой самостоятельная проверка может оказаться недостаточной. В таких случаях привлекаются внешние специалисты. Например, в Москве ИТ-консалтинг может включать не только аудит существующих решений, но и разработку рекомендаций по их модернизации с учетом бизнес-задач организации.
Особого внимания требует информационная безопасность. Рисками становятся устаревшие операционные системы, слабые пароли, избыточные права пользователей, отсутствие свежих резервных копий и неправильно организованный удаленный доступ. В сетевой инфраструктуре проблемой могут быть устаревшие маршрутизаторы и коммутаторы, недостаточная пропускная способность каналов или отсутствие необходимого резервирования.
Что еще может показать проверка
Аудит помогает обнаружить не только технические уязвимости, но и неоправданные расходы. Например, организация может оплачивать лицензии, которыми сотрудники практически не пользуются, содержать несколько решений с одинаковыми функциями или поддерживать оборудование, которое выгоднее заменить.
По итогам проверки составляется отчет. В нем фиксируют выявленные недостатки, оценивают их влияние на бизнес и определяют приоритетность устранения. Рекомендации желательно разделить на критические, требующие немедленных действий, и плановые.
Что делать после аудита
Результатом проверки должен стать не перечень технических проблем, а конкретный план изменений. Руководству важно понимать, какие риски несет каждый недостаток, сколько потребуется средств на его устранение и какой эффект даст модернизация. Такой подход позволяет обоснованно планировать ИТ-бюджет, последовательно обновлять инфраструктуру и снижать вероятность сбоев по мере развития компании.